Переезд на HTTPS

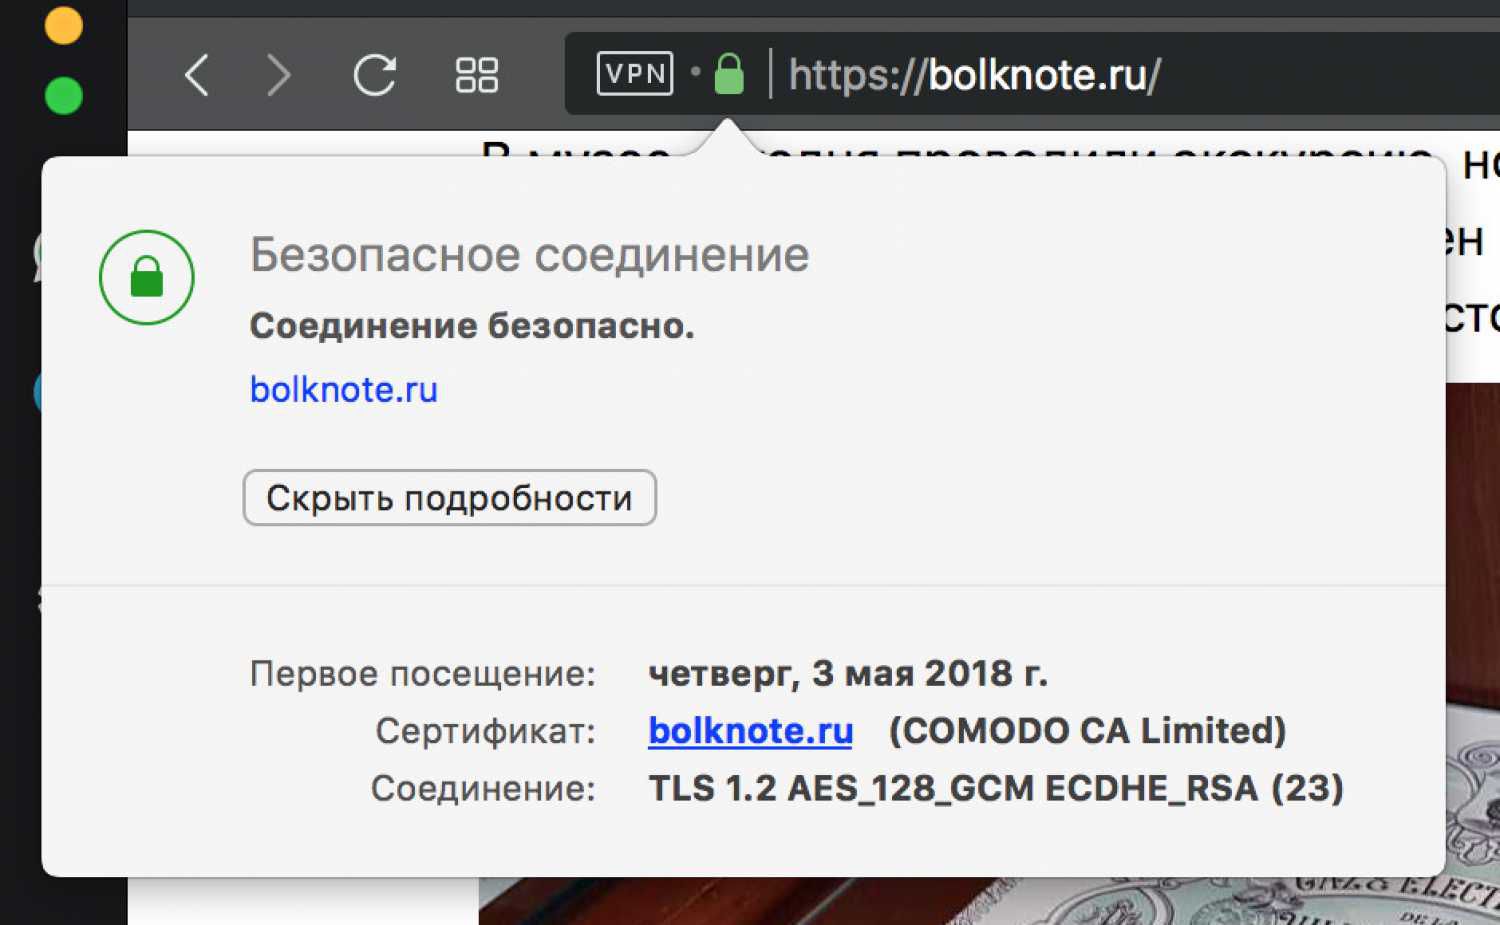
Окно браузера с сообщением «Безопасное соединение» для bolknote.ru, сертификат COMODO CA Limited, TLS 1.2, первое посещение — 3 мая 2018 г.

Вообще-то я считаю, что моему блогу HTTPS не нужен, но основные поисковики пригрозили понижать в выдаче сайте без шифрования, а это неприятно. Поэтому ещё в феврале завёл себе бесплатный сертификат от «ЛетсЭнкрипта», а у них всё устроено так, что его нужно обновлять каждые три месяца.

Это меня раздражает. Обычно это автоматизируют, но у «Мастерхоста», где я сейчас беру хостинг, такой автоматизации нет, а самому мне её костылить претит. Поэтому я просто заплатил «Комодо» через каких-то посредников 1000 рублей и закрыл эту тему на два года.

При этом оказалось, что движок («Эгея») отрицательно относится к тому, чтобы сайт жил сразу по двум протоколам, поэтому я сегодня настроил редирект. Надеюсь у всех появился вверху зелёный замочек. Если у вас он на какой-то странице пропадает, сообщите мне, пожалуйста, буду править.

Комментарии 10

Максим № 1
$8.60 за два года. Сертификат того же Comodo, что у российского посредника за 1000 руб.
https://www.gogetssl.com/domain-validation/domain-ssl/

https нужен любому сайту. Например, проблема подмены контента сайтов крупнейшими интернет-операторами — не теоретическая страшилка, а реальная практика (Tele2 вставляет рекламу на http-страницы), сталкивался лично, а вот пример статьи: https://roem.ru/08-04-2018/269447/reklama- … znakomcah/
Евгений Степанищев автор № 2
$8.60 за два года. Сертификат того же Comodo, что у российского посредника за 1000 руб.

Неплохо! У меня не нагуглилось.

Tele2 вставляет рекламу на http-страницы

Неприятно, не не страшно.

Максим № 3
Неприятно, но не страшно.

Ну, не знаю. Если внедрение постороннего кода в сайт не страшно, то что тогда для сайта страшно? :)

Даже если это просто реклама, а не вредоносный код, внедренный сотрудниками оператора, то это полноэкранный баннер, закрывающий весь сайт, это вмешательство в скрипты сайта, работа которого становится непредсказуемой и тормознутой, это негатив посетителей, который направлен прежде всего на владельца сайта: «Блин, от жадности вставляет бесящую полноэкранную рекламу!», а у мобильных операторов даже случайное нажатие на баннер может приводить к платной подписке, или обманутое доверие посетителей, которые могут относиться с бОльшим доверием к любому содержимому сайта их знакомого.

Евгений Степанищев автор № 4
негатив посетителей, который направлен прежде всего на владельца сайта: «Блин, от жадности вставляет бесящую полноэкранную рекламу!»

В таком ключе я не думал. Пожалуй это уже не просто неприятно.

Евгений № 5
Я себе прямо у Comodo и купил сертификат, зачем нужны посредники при покупке по сути цепочки байт, если можно его купить?
Евгений № 6
Если можно его купить непосредственно у Comodo, я имел в виду, но телефонный звонок сбил с толку.
Сергей Морозов № 8
Если напрягает постоянно обновлять сертификат, можно попробовать Caddy в качестве или веб-сервера или реверс-прокси. Он с LetsEncrypt работает совершенно прозрачно.
Сергей Морозов № 9
Интересно, но с первого раза предыдущий комментарий не прошёл как спам (судя по всему, внутренний фильтр Эгеи).