МРТ головного мозга
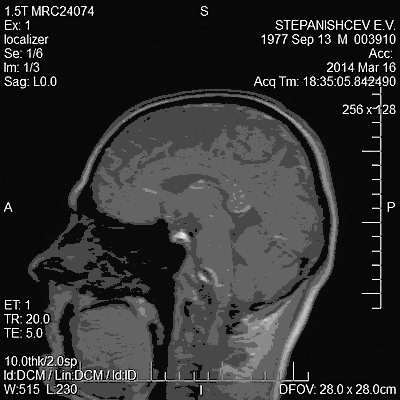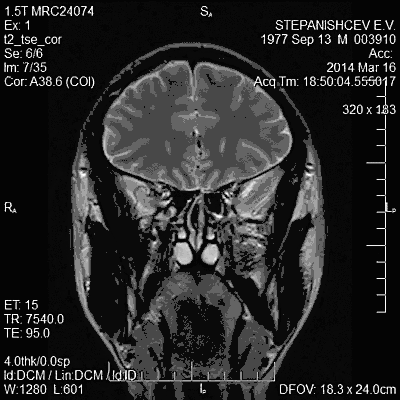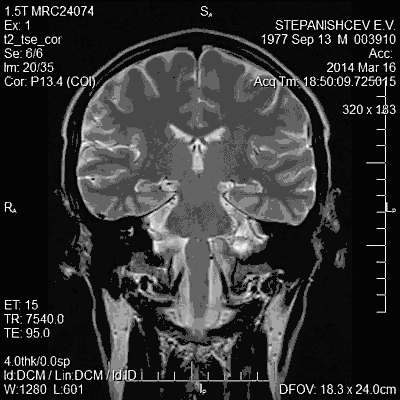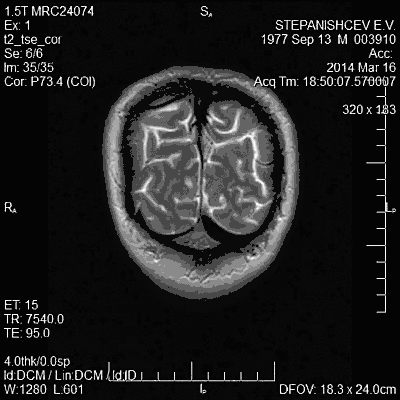
Мне тут вчера МРТ головного мозга делали, за 500 рублей закачали мои снимки на болванку. Каменный век, флешки оптом стоят примерно как болванки, почему нельзя на флешку?
Да и ещё проигрывателя дисков у меня дома нет ни на одном ноуте или компе, а портов ЮСБ — сколько угодно.
Пришлось на работу нести, но на этом препятствия не кончились — на болванке программа, специальный просмоторщик, который пускается только под Виндой, а картинки лежат внутри
Скучнейшая процедура эта МРТ, кстати — лежишь с закрытыми глазами минут 15 и нельзя шевелиться. Хотя дабстепщикам должно понравится — аппарат генерирует звуки, которые один в один похожи на музыку этого направления.
Причём на этот раз, в отличие от предыдущего, мне дали наушники, я было обрадовался — думал музыку послушаю, мне
Зато разобрался как в этом аппарате могут работать наушники. Ведь внутрь нельзя проносить ничего металлического, а внутри наушников не то что металл, там магниты есть. Ларчик просто открывался — музыка распространяется по трубке с воздухом от акустической системы, которая находится не внутри рабочей области прибора,
Комментарии 82
Про наушники — ага, много таких решений, когда ПРИВЫЧНО подразумевается электроника и/или вычтехника, а применение простых решений сначала ОЧЕНЬ удивляет. Ещё вариант (про жизнь, а не про технику) — так же часто подразумеваются деньги и
Комментарий для masterspammer.livejournal.com:
Да, я недавно стёр всё, новые комментарии там появятся.
Кстати, формат этот довольно забавный, имеет давнюю историю и описывает не только форматы файлов.
Помимо пиксельных данных (которые там, кстати, могут иметь разрядность больше, чем 8), там всякая метаинформация начиная с фамилии пациента и заканчивая детальными параметрами процедуры. Часть это информации у вас в виде текста на вашем видео.
А смысл именно CD в том, что DICOM описывает в том числе и CD как средство обмена данными между клиниками. То есть CD вам дали для того, чтобы вы могли прийти в другую клинику, и это ваше обследование попало в архив этой клиники тоже. Например, для сравнения его с более новым. Авишку у вас не примут. :)
Для мака попробуйте просмотреть этот диск «Осириксом»:
в смысле от направления врача до самой процедуры.
В субботу врач направил, на следующий день я пошёл.
500 — это услуга записи на болванку, а не МРТ.
а мрт сколько стоит?
Без контраста — 2700, если делать в воскресенье — скидка 10%:
Я так понимаю, сделали для несовместимости — тырить наушники было бессмысленно :)
Обычно в самолёте специальные двухштекерные наушники, тоже чтобы не пёрли, видимо :)
бюджетно.
Для Казани это обычная цена.
А запись на носители пациента — это шанс получить вирус. Антивирь на измерительной машине, как правило, не вариант. Отдельный сервер с подключением к сети для обновлений — это дополнительные деньги, дополнительная головная боль «а не заражусь ли по сети», и (наверное главное) угроза личным данным.
Флешка на один раз? гигабайтную флешку многие потом просто выкинут.. тоже не сильно интересный вариант.
я в прошлом году делал два раза крестцовую часть. первый раз быстро (в течении пары дней), неконтрастный вариант — 100€ (но это был самый минимальный вариант). второй раз по направлению типа бесплатно, ждал пол года, стоит неконтрастный 29€, контрастный 36€.
Сидюки тоже дохнут, у меня уже многое не читается с сидюков, которым десять лет.
Комментарий для kalvado.livejournal.com:
Ну так а что такого? Флешка стоит сейчас дешевле чашки чая.
А откуда вирусы, если туда можно одни только файлы данных переписать?
Если уж на то пошло, никто мне не мешает взять записанное мне в больнице на болванку, скачать содержимое мне на комп, заразить списанное, закачать на другую болванку, отдать в другую больницу.
От дальнейшего хождения по больницам и втыкания (да хоть из любопытства) в собственный компьютер.
Если вероятность попадания вируса с болванки далека от нуля, то защищатся всё равно нужно. Глупо просот надеяться, что на болванке не будет вируса. А раз надо защищаться, тогда и флешки подойдут.
Это самообман же, а не влияние. Болванки, как я показал, безопасность не обеспечивают.
Другого влияния у них нет. Болванки вероятность вируса просто уменьшают, естественно не сводя к нулю.
Это примерно как ключ от квартиры под коврик класть, а не на коврик. Вероятность воровства уменьшается :)
Как ни странно, таки да — если ключ НУЖНО
И даже намного больше уменьшается вероятность — переписывать диск — очень нетипичное занятие. Как правило, он вместе с бумагами в папке лежит.
Если ключ
Защита от записи — как раз такое средство. Нет возможности записи — вирус не влезет. Если
Это очень простое действие, никаких специальных знаний не нужно. Не нужно исследований, эксплоитов, чего угодно. Любой чайник, с заражённым компом, который захочет скопировать себе диск на память и принесёт в больницу копию, справится с заражением диска.
Следовательно доверять этому диску нельзя.
Сколько человек будет делать так — вот вопрос. Мне кажется, что не все, так что в итоге вероятность таскать вирус будет меньше. Ещё же уменьшить вероятность
И
Другое дело, что тут не вопрос доверия
P.S. Убежал до завтра.
Комментарий для Евгения Степанищева:
через 10 лет сегодняшнее мрт вряд ли будет актуально. сидюки дохнут, но из моего опыта — не так массово, и в основном это диски с играми, в которые активно играли. плюс обычно не читается несколько файлов. конкретно не читается. флэшки, опять же из личного опыта, дохнут очень быстро, причём сначала просто бьются файлы (т.е. всё читается без ошибок, но не то что было записано), а потом всё.
навскидку, у нас чай — 1,10€, 4 гиговая флэшка — 3,86€.
Комментарий для zg.livejournal.com:
http://ru.wikipedia.org/wiki/CD-R#.D0.A3.D …D1.85_CD-R
Чай в «Маке» — 80 рублей, самая дешёвая флешка на «Алиэкспрессе» ( http://www.aliexpress.com/premium/flash-di … isrefine=y ) — $1,75 (≈65 рублей).
вы странно сравниваете, чай в маке, а флэшка — на алиэкспресе.
и кстати юридическому лицу флэшки с алиэкспреса придётся растамаживать.
А где его надо сравнивать? Мак — массовое заведение. А где посмотреть оптовые цены на флешки я не знаю, поэтому нашёл розницу подешевле.
То есть понятно, что при любых возможных мерах защиты от вируса, все равно один выстрел из гранатомета
Какая им разница куда прописываться? СД — это никакая не защита, думаю, а просто традиция. Как дискеты в налоговых.
Разница — по крайней мере на уровне АПИ. Запись на флешку — это стандартная файловая система. Запись на СД, насколько я понимаю, устроена
Плюс, насколько я помню, СД можно логически закрывать, и тогда дописывать на него становится невозможно
Вирусы, которые на флешку пишутся, заражают её на уровне файлов, а не файловой системы.
Ну
Отсюда и разница записи
Если мы рассматриваем ситуацию домашнего копирования одного СД на другой, то вирусу достаточно копию заразить — у пользователя редко два привода бывает, чаще всего с одного СД списывают себе на диск, потом с него записывают на другой СД.
Autorun на внешних носителях в Винде — это просто файл, а не место на диске.
Корень диска — место где он должен лежать.
Ну да. Только это не физическое место на диске, а логическое расположение.
Что физическое, я и не писал. Тут важно именно то, что такой вирус при копировании CD не влезет.
Почему не
Насколько я знаю, вирус пишет свою копию в корень диска, а не ищет autorun (что логично, так как autorun может и отсутствовать, а размножаться надо); если скопировать не в корень, а в директорию, вирус создавать autorun или использовать имеющийся там не будет.
Какую логику создатель заложил, так и будет. Можно, например, висеть в фоне и следить не открыт ли файл autorun.inf. Если открыт, записать туда необходимое.
Опять же — такая логика не заразит изначально чистый диск и
Не работает в вирусах «поэтому не применяется». Что хочется автору, то и будет работать. Если есть возможность размножаться, появится
Категорически не согласен с фразой «если есть малейшая возможность заразить нужный файл, то она будет использована» при наличии у малейшей возможности более простой альтернативы (зачем ловить открытие файла, если можно создать/перезаписать его принудительно).
Да потому что я создавал вирусы
Те времена прошли, увы. Нынешние вирусы весьма просты и топорны. То есть сейчас так не пишут.
Глюк произошел, кажется, извините если будет дубликат
Мне кажется вы не совсем осознаете разницу формата записи СД и магнитных дисков/флешек. А она очень существенна. На СД запись сессиями — и незаметно записать 100 байт авторана не получится. Минимальная сессия — 5 мегабайт + файлы, вроде. И да, можно диск просто закрывать — тогда дописать на него ничего нельзя просто
Что это дает: если направившему врачу принесен тот же диск что получен у рентгенолога, то заражение маловероятно или даже невозможно . Редко кто делает рентген — или томографию, не суть) без направления, поэтому квест — пройти обследование и принести диск. ( с вариантом попутно сунуть его в домашний комп) — и шанс что диск именно оригинальный чуть не 100%. Да, если я переписал себе на диск а потом с диска на СД и отнес врачу, заразить можно. Но это очевидно редкий вариант, скорее если вам через 10 лет
Комментарий для kalvado.livejournal.com:
Вы невнимательно прочитали то, что я написал. Чтобы СД переписать на другой СД, нужно списать его к себе на комп, редко у кого два привода, в этот момент и может произойти заражение.
Конечно не 100. И защиту (тем более в области медицины) на таком предположении не строят.
где-то могут сделать спустя рукава, но оправдать существование СД некой мифической защитой нельзя. Если оттуда могут попасть вирусы в систему, разработчики обязаны учитывать такую возможность.
Медицинские данные, если ничего не путаю, являются самыми критичными персональными данными, ни одна система, которая их хранит или обрабатывает не может обойтись без антивирусной защиты, её просто не аттестуют.
Помимо этого, никакой источник внешних данных никогда не считается доверенным. Нормальные системы так не строят. Я понимаю,
Вышеперечисленное не мои досужие домыслы, а личный опыт хакера и консультанта по безопасности, плюс опыт разработки систем по работе с персональными данными в различных структурах.
Ключевой вопрос:
ЗАЧЕМ переписывать на другой СД?
А что, это
Может быть злой умысел, может быть случайность.
Например, я бы не стал ничего очень важного на болванках хранить, скинул бы на NAS или в облако, а если через пару лет
Когда я на работе ставлю программисту задание устранить найденную тестером XSS, я не спрашиваю у тестера зачем
Опять же, проверяющие органы не размышляют в терминах «никто не будет писать вирус на болванку», а просто требуют иметь на системе сертифицированный антивирус.
И это правильно. Если дыра есть, её надо прикрыть, а не дожидаться когда реальная жизнь обгонит фантазию по эксплуатации уязвимости и обрушит систему.
Комментарий для Евгения Степанищева:
а чего не на флэшку?
Мне дома хранить ведро флешек что ли? NAS — это терабайты, а флешки — самый максимум чуть больше сотни гигабайт.
т.е. если терабайты хранить не надо, то флэшка для хранения важной инфы подходит, правильно?
>Например, я бы не стал ничего очень важного на болванках хранить, скинул бы на NAS или в облако, а если через пару лет
Разумеется. Таких людей будет 1% от приносящих диски
Давайте вопрос поставим так — что лучше, снижать вероятность появления заразы, или не снижать?
Как специалист по безопасности, вы просто не можете не знать модель «швейцарского сыра». В терминах этой модели, вы сейчас говорите что ломтик плох, потому что в нем есть дырки…
>Опять же, проверяющие органы не размышляют в терминах «никто не будет писать вирус на болванку», а просто требуют иметь на системе сертифицированный антивирус.
И мы говорим о еще одном ломтике сыра — и тоже не без дырок.
Комментарий для kalvado.livejournal.com:
Не имеет значения. Даже 0,01%.
Конечно снижать, антивирус — точно такой же способ её снизить. Только зачем закатыватьчто-то на болванки — вот вопрос. Достаточно выключить запуск autorun в системе и не передавать бинарные файлы. Сразу станет всё равно какой носитель.
Комментарий для Евгения Степанищева:
Например, в вашей системе без авторана найдется вирус, который заменяет image1.jpg на image1.jpg.exe и *.exe на свои копии. Или загрузочный вирус. При отсутствии возможности записи на носитель мы отсекаем _любой_ вирус вне зависимости от алгоритма его работы. Что не исключает возможность заражения другими путями, как вы справедливо замечаете — но для этого, как вы справедливо заметили, есть антивирь и (а не или!) блокировка авторана.
И если эффективность первого метода 99%, и второго 99% — то у вас будет, при 10 клиентах в день, проблема раз в 3 года — вместо проблемы раз в 4 месяца предполагая надежность отключения авторана 90% (случайно ткнули в него мышкой и ответили «да» не читая — это куда вероятнее чем незнакомый вирус
Комментарий для kalvado.livejournal.com:
У нас такая возможность присутствует. Злоумышленнику (или чайнику, скопировавшему диск через комп с вирусом) ничего не мешает притащить заражённые диск в клинику. Я уже по пятому кругу это пишу. И про антивирус пишу, и про то что на чём бы пользователь не притащил файлы, это должно считаться недоверенным носителем и так далее…
И да, от злоумышленника с
http://www.makhaon.com/index.php?lng=ru%26 … orkstation
Более или нет, это не поможет, если на диске окажется вирус. Вообразите ситуацию, если вирус уже есть на вашем компьютере и вы клепаете болванки с ним на борту. Если не будет действенных дополнительных мер, вы в момент заразите всю сеть больниц.
Комментарий для kalvado.livejournal.com:
Не считаю, конечно. Откуда такой вывод? Я считаю, что нет разницы — на диск писать или нет, надо поставить антивирус, выключить autorun и не передавать бинарные файлы.
Давайте модель угроз построим? :))
Комментарий для jankkhvej:
Вы о чём? Я, например, не программист, атоп-менеджер. Относительно обсуждаемой темы, то это моя «прошлая жизнь». Я занимался взломами и консультировал различные организации (в том числе несколько раз — Управление «К»), до сих пор где-то договор с казанской библиотекой им. Лобачевского лежит, рудимент моих занятий.
В ранних статьях блога можно найти довольно много упоминаний об этих моих занятиях, а когда они прекратились, тогда я занялся этим профессионально, в том смысле, что получал за эти деньги. Около года это вообще было моим основным заработком. Именно поэтому старые читатели меня иногда зовут «хакир Болк» (не уверен, что они сами помнят откуда шутливое прозвище «хакир»).
Сейчас я этим не занимаюсь, зато участвую в процессах внедрения защиты персональных данных в распределённые системы. Не так увлекательно, но более познавательно.
Могут они защитить свой компьютер (не вставлять в него пользовательские носители, то есть писать только на новые флэшки или новые болванки) и дать возможность безопасного использования носителя (защита от записи), но только этим способом пользоваться не заставляют (и скорее всего не могут заставить).
Могут неспособствовать распространению сами («родной» диск -> чистый) и соответственно, обезопасить себя от претензий по распространению вирусов.
Защитить другие компьютеры от злоумышленников они точно не могут — не их зона ответственности; от имеющихся __сейчас__ вирусов, распространяющихся на носителей — в