Firefox отменил данный запрос!
Вот такое сообщение об ошибке мне показал сегодня FF 3.5:
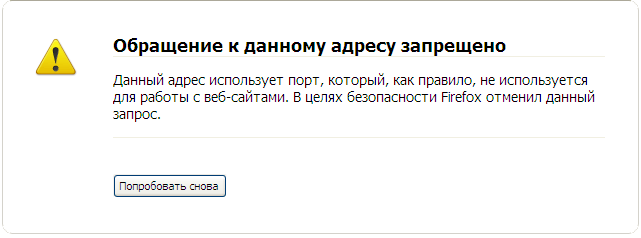
Очень не люблю когда программа за меня решает что мне делать. Особенно издевательски смотрится кнопка «Попробовать снова». Зачем мне на неё жать? Firefox может передумать?
Комментарии 25
я так понял что и на другие обычно занятые другими службами будет ругаться.
Защита пользователей от чего, если уж на то пошло?
Защита от отправки данных внутри локальной сети пользователя, например, по ссылке выше: «A simple exploit of this hole allows an attacker to send forged unsigned mail through a mail server behind your firewall»
Файервол и вообще различные сервисы сильнее защищены от внешних соединений, но внутренним адресам делают послабления.
Текст программы, написанной сразу на нескольких языках программирования, тоже поначалу звучит, как фантастика.
Если там дальше по ссылкам пойти, там очень много всякого текста про
Один из примеров такой:
http://ftp://%0ahelo%20localhost%0amail%20 … alhost:25/
Браузер соединяется с
Другой пример: отправка
http://eyeonsecurity.org/papers/Extended%2 … Attack.htm
http://www.remote.org/jochen/sec/hfpa/hfpa.pdf
Кратко: в textarea формы находится
Для меня текст программы на нескольких языках не звучит как фантастика. Мало что можно придумать менее фантастичное.
За ссылки на HTML
Ага, прочитал про «Extended HTML Form Attack». Очень забавно. То есть кража куки с чужого сайта делается при помощи
Правда, браузеру придётся отработать с нарушениями стандартов. Например, он должен, при указанном
Вторую статью я пролистал пока по диагонали, но. Все эти атаки работают с протоколом ftp или с использованием
«при помощи
Не только
Там ниже есть табличка с реальными сервисами и программами:
Например:
$ telnet ftp.rbc.ru 21
Trying 80.68.240.41…
Connected to ftp.rbc.ru.
Escape character is '^]'.
220 ftp.rbc.ru FTP server ready
user
331 Password required for .
Теоретически в этом случае браузер мог бы выдать куки домена rbc.ru.
Практически же сейчас попробовал так сделать, послать форму с таким кодом на
«Можно поднять
http://support.li.ru/tmp/rbc.html
Перед этим в prefs.js файерфокса нужно записать строку:
user_pref(«network.security.ports.banned.override», «21»);
Я там писал комментарии по мере того как читал текст и разбирался.
Как я и сказал, достаточно было поднимать шум на
Думаю, лучше перебдеть, чем пытаться понять, возможен ли взлом не через post или нет. Да и вообще, зачем нужно запускать
Вот, кстати, работающий пример воровства куки домена masterhost.ru безо всяких дополнительных разрешений портов: http://support.li.ru/tmp/mh.html
Это к вопросу о безопасности запуска сервисов вообще на любых нестандартных портах (1024+). А казалось бы, что может быть страшного от почты на порту 2525.
Конечно, кука мастерхоста никому не нужна, но
В интранете многое может понадобится. Например, запустить ещё один
А чьи логин и пароль там светятся на странице mh.html?